Hackeás tu propia computadora sin saberlo: así funciona ClickFix, la amenaza que engaña hasta a usuarios de Mac
Ataques ClickFix crecen en 2026: hackers usan Reddit y cuentas verificadas de HBO Max para que el usuario instale malware con sus propias manos.
 Por Ariel Serato · Cofundador y editor de IA y Tecnología3 min de lectura
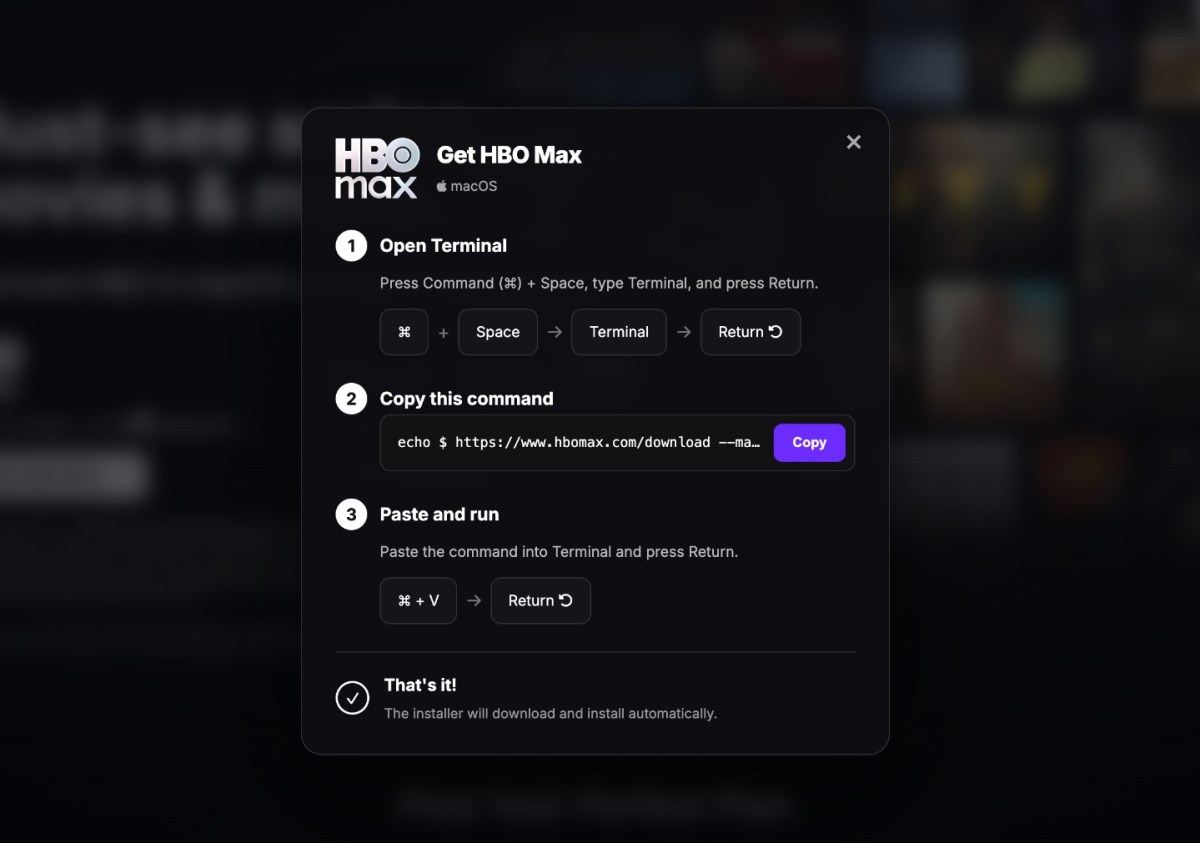
Vos ejecutás el comando. Vos instalás el malware. Eso es exactamente lo que buscan los ataques ClickFix, y están funcionando a escala global.
Esta modalidad se convirtió en una de las amenazas de ciberseguridad de mayor crecimiento en 2026. Lo que empezó como una táctica marginal para atrapar usuarios buscando soluciones rápidas en internet evolucionó en una operación internacional coordinada, según reportó TechCrunch.
Cómo funciona el engaño
El mecanismo es disruptivamente simple: el usuario llega a un sitio web —legítimo o hackeado— que muestra lo que parece un CAPTCHA o un checkbox de verificación. Al hacer clic, aparece una instrucción que pide copiar y pegar un fragmento de texto en la terminal del sistema operativo. Un gesto cotidiano para un desarrollador. Un error fatal para cualquier otro.
Cuando el usuario presiona Enter, instala sin saberlo un malware que roba contraseñas, acceso a cuentas activas y billeteras de criptomonedas. Lo más peligroso: al ejecutarse directamente desde la terminal, el ataque evade la mayoría de las herramientas antivirus convencionales.
El caso HBO Max en Reddit
El episodio más reciente y de mayor escala involucra a Reddit. Investigadores de seguridad de Hudson Rock detectaron que hackers comprometieron la cuenta oficial de HBO Max en la plataforma y la usaron para publicar cientos de avisos publicitarios falsos pero convincentes.
Quienes hicieron clic en esos anuncios durante la última semana fueron redirigidos a una página que imitaba HBO Max, donde se activaba el mecanismo ClickFix. Warner Brothers Discovery, propietaria de HBO, no respondió consultas de prensa. Tampoco lo hizo Reddit.
Qué pueden hacer empresas y usuarios
Las organizaciones que administran flotas de equipos Windows pueden bloquear el acceso a la línea de comandos a nivel de dominio para reducir el riesgo, según indicó el investigador de seguridad Kevin Beaumont. Para usuarios de Mac, existe una herramienta llamada BlockBlock que puede detectar y bloquear este tipo de ataques, según señaló Ars Technica.
Lo que ninguna herramienta resuelve por completo es el eslabón más débil del sistema: la confianza del usuario en una instrucción que parece legítima.
La pregunta que queda abierta es cuántas cuentas verificadas más están siendo usadas ahora mismo para distribuir el mismo engaño, sin que nadie lo haya detectado todavía.